
Tecnologia
Aplicativo de compras popular na China é capaz de espionar usuários, segundo especialistas


O Pinduoduo é um dos aplicativos de compras mais populares da China, vendendo roupas, mantimentos e praticamente tudo para mais de 750 milhões de usuários por mês.
Porém, de acordo com pesquisadores de segurança cibernética, ele também pode contornar a segurança do celular dos usuários para monitorar atividades em outros aplicativos, verificar notificações, ler mensagens privadas e alterar configurações.
E uma vez instalado, é difícil de remover.
Enquanto muitos aplicativos coletam grandes quantidades de dados do usuário, às vezes sem consentimento explícito, especialistas dizem que a gigante do comércio eletrônico Pinduoduo levou as violações de privacidade e segurança de dados para o próximo nível.
Em uma investigação detalhada, a CNN conversou com meia dúzia de equipes de segurança cibernética da Ásia, Europa e Estados Unidos – bem como vários ex-funcionários atuais e atuais da Pinduoduo – depois de receber uma denúncia.
Vários especialistas identificaram a presença de um malware no aplicativo, que explorava vulnerabilidades nos sistemas operacionais Android. Pessoas de dentro da empresa disseram que os exploits foram utilizados para espionar usuários e concorrentes, supostamente para aumentar as vendas.
“Não vimos um aplicativo popular como este ten
tando aumentar seus privilégios para obter acesso a coisas às quais não deveriam”, disse Mikko Hyppönen, diretor de pesquisa da WithSecure, uma empresa finlandesa de segurança cibernética.
Isso é altamente incomum e é bastante prejudicial para PinduoduoMikko Hyppönen, especialista em cibersegurança
Malware, abreviação de software malicioso, refere-se a qualquer software desenvolvido para roubar dados ou interferir em sistemas de computador e dispositivos móveis.
A evidência de malware sofisticado no aplicativo Pinduoduo ocorre em meio a um intenso escrutínio de aplicativos desenvolvidos na China, como o TikTok, devido a preocupações com a segurança dos dados.
Alguns legisladores americanos estão pressionando pela proibição nacional do popular aplicativo de vídeos curtos, cujo CEO Shou Chew foi interrogado pelo Congresso por cinco horas na semana passada sobre suas relações com o governo chinês.
As revelações também devem atrair mais atenção para o aplicativo irmão internacional do Pinduoduo, Temu, que está no topo das paradas de download dos EUA e se expandindo rapidamente em outros mercados ocidentais. Ambos são de propriedade da Pinduoduo, listada na Nasdaq, uma empresa multinacional com raízes na China.
Embora Temu não tenha sido implicado, as supostas ações de Pinduoduo correm o risco de lançar uma sombra sobre a expansão global de seu aplicativo irmão.
Não há evidências de que Pinduoduo tenha entregue dados ao governo chinês. Mas, como Pequim desfruta de uma influência significativa sobre os negócios sob sua jurisdição, os legisladores americanos temem que qualquer empresa que opere na China possa ser forçada a cooperar com uma ampla gama de atividades de segurança.
As descobertas seguem a suspensão do Pinduoduo da Play Store pelo Google em março, citando malware identificado em versões do aplicativo.
Um relatório subsequente da Bloomberg disse que uma empresa russa de segurança cibernética também identificou malware em potencial no aplicativo.
A Pinduoduo já rejeitou anteriormente “a especulação e a acusação de que o aplicativo Pinduoduo é malicioso”.
A CNN entrou em contato com o Pinduoduo várias vezes por e-mail e telefone para comentar, mas não recebeu uma resposta.

Ascensão para o sucesso
A Pinduoduo, que possui uma base de usuários que representa três quartos da população online da China e um valor de mercado três vezes superior ao do eBay, nem sempre foi um gigante das compras online.
Fundada em 2015 em Xangai por Colin Huang, um ex-funcionário do Google, a startup lutava para se estabelecer em um mercado há muito dominado pelos fortes e-commerce Alibaba e JD.com.
Ela conseguiu oferecer grandes descontos em pedidos de compra de grupos de amigos e familiares e se concentrar em áreas rurais de baixa renda.
A Pinduoduo registrou crescimento de três dígitos em usuários mensais até o final de 2018, ano em que foi listada em Nova York. Em meados de 2020, porém, o aumento de usuários mensais havia diminuído para cerca de 50% e continuaria diminuindo, de acordo com seus relatórios de ganhos.
Foi em 2020, de acordo com um atual funcionário da Pinduoduo, que a empresa montou uma equipe de cerca de 100 engenheiros e gerentes de produto para procurar vulnerabilidades em telefones Android, desenvolver maneiras de explorá-las –e transformar isso em lucro.
De acordo com a fonte, que pediu anonimato por medo de represálias, a empresa visava apenas usuários em áreas rurais e cidades menores inicialmente, evitando usuários em megacidades como Pequim e Xangai.
“O objetivo era reduzir o risco de exposição”, disseram eles.
Ao coletar dados abrangentes sobre as atividades dos usuários, a empresa conseguiu criar um retrato abrangente dos hábitos, interesses e preferências dos usuários, de acordo com a fonte.
Isso permitiu melhorar seu modelo de aprendizado de máquina para oferecer notificações push e anúncios mais personalizados, atraindo usuários para abrir o aplicativo e fazer pedidos, disseram eles.
A equipe foi dissolvida no início de março, acrescentou a fonte, depois que perguntas sobre suas atividades vieram à tona.
A Pinduoduo não respondeu aos pedidos repetidos da CNN para comentar sobre a equipe.

O que os especialistas descobriram
Pesquisadores da empresa cibernética Check Point Research, com sede em Tel Aviv, da Oversecured, uma startup de segurança de aplicativos com sede em Delaware, EUA, e a WithSecure de Mikko Hyppönen realizaram análises independentes da versão 6.49.0 do aplicativo, lançada nas lojas de aplicativos chinesas no final de fevereiro.
O Google Play não está disponível na China e os usuários do Android no país baixam seus aplicativos nas lojas locais. Em março, quando o Google suspendeu o Pinduoduo, disse ter encontrado malware em versões obtidas fora da loja virtual Google Play.
Os pesquisadores encontraram um código projetado para alcançar a “escalada de privilégios”: um tipo de ataque cibernético que explora um sistema operacional vulnerável para obter um nível mais alto de acesso aos dados do que deveria, de acordo com especialistas.
“Nossa equipe fez engenharia reversa desse código e podemos confirmar que ele tenta aumentar os direitos, tenta obter acesso a coisas que aplicativos normais não seriam capazes de fazer em telefones Android”, disse Hyppönen.
O aplicativo foi capaz de continuar rodando em segundo plano e evitar que fosse desinstalado, o que permitiu aumentar suas taxas mensais de usuários ativos, disse Hyppönen. Ele também tinha a capacidade de espionar os concorrentes rastreando a atividade em outros aplicativos de compras e obtendo informações deles, acrescentou.
A Check Point Research também identificou maneiras pelas quais o aplicativo foi capaz de escapar do escrutínio.
O aplicativo implantou um método que permitia enviar atualizações sem um processo de revisão da loja de aplicativos destinado a detectar aplicativos maliciosos, disseram os pesquisadores.
Eles também identificaram em alguns plug-ins a intenção de ocultar componentes potencialmente maliciosos, ocultando-os sob nomes de arquivos legítimos, como o do Google.
“Essa técnica é amplamente usada por desenvolvedores de malware que injetam códigos maliciosos em aplicativos que possuem funcionalidade legítima”, disseram eles.

Android como alvo
Na China, cerca de três quartos dos usuários de smartphones usam o sistema Android. O iPhone da Apple tem 25% de participação de mercado, de acordo com Daniel Ives, da Wedbush Securities.
Sergey Toshin, fundador da Oversecured, disse que o malware do Pinduoduo visava especificamente diferentes sistemas operacionais baseados no Android, incluindo aqueles usados pela Samsung, Huawei, Xiaomi e Oppo.
A CNN entrou em contato com essas empresas para comentar.
Toshin descreveu o Pinduoduo como “o malware mais perigoso” já encontrado entre os aplicativos convencionais.
Nunca vi nada assim antes. É tipo, super expansivoSergey Toshin, especialista em segurança de Android
A maioria dos fabricantes de telefones personaliza globalmente o software principal do Android, o Android Open Source Project (AOSP), para adicionar recursos e aplicativos exclusivos a seus próprios dispositivos.
Toshin descobriu que o Pinduoduo explorou cerca de 50 vulnerabilidades do sistema Android. A maioria das exploits foi feita sob medida para peças personalizadas conhecidas como código do fabricante de equipamento original (OEM), que tende a ser auditado com menos frequência do que o AOSP e, portanto, é mais propenso a vulnerabilidades, disse ele.
O Pinduoduo também explorou várias vulnerabilidades do AOSP, incluindo uma que foi sinalizada por Toshin para o Google em fevereiro de 2022. O Google corrigiu o bug em março, disse ele.
De acordo com Toshin, as explorações permitiram que o Pinduoduo acessasse as localizações, contatos, calendários, notificações e álbuns de fotos dos usuários sem o consentimento deles. Eles também foram capazes de alterar as configurações do sistema e acessar as contas e bate-papos das redes sociais dos usuários, disse ele.
Das seis equipes com as quais a CNN conversou para esta reportagem, três não realizaram análises completos. Mas suas análises primárias mostraram que o Pinduoduo solicitou um grande número de permissões além das funções normais de um aplicativo de compras.
Eles incluíam “permissões potencialmente invasivas”, como “definir papel de parede” e “baixar sem notificação”, disse René Mayrhofer, chefe do Instituto de Redes e Segurança da Johannes Kepler University Linz, na Áustria.
Dissolvendo a equipe
As suspeitas sobre malware no aplicativo Pinduoduo foram levantadas pela primeira vez no final de fevereiro em um relatório de uma empresa chinesa de segurança cibernética chamada Dark Navy.
Mesmo que a análise não nomeasse diretamente a gigante das compras, o relatório se espalhou rapidamente entre outros pesquisadores, que nomearam a empresa. Alguns dos analistas seguiram com seus próprios relatórios confirmando as descobertas originais.

Logo depois, em 5 de março, a Pinduoduo lançou uma nova atualização de seu aplicativo, a versão 6.50.0, que removeu os exploits, segundo dois especialistas.
Dois dias após a atualização, o Pinduoduo desfez a equipe de engenheiros e gerentes de produto que desenvolveram os exploits, de acordo com a fonte do Pinduoduo.
No dia seguinte, os membros da equipe se viram impedidos de acessar o aplicativo de comunicação personalizado de trabalho do Pinduoduo, o Knock, e perderam o acesso aos arquivos na rede interna da empresa. Os engenheiros também descobriram que seu acesso a big data, planilhas de dados e sistema de log foi revogado, disse a fonte.
A maior parte da equipe foi transferida para trabalhar na Temu. Eles foram designados para diferentes departamentos da subsidiária, alguns trabalhando em marketing ou desenvolvendo notificações push, de acordo com a fonte.
Um grupo central de cerca de 20 engenheiros de segurança cibernética especializados em encontrar e explorar vulnerabilidades permanece na Pinduoduo, disseram eles.
Toshin, da Oversecured, que analisou a atualização, disse que embora os exploits tenham sido removidos, o código subjacente ainda estava lá e poderia ser reativado para realizar ataques.
Falha de supervisão
A Pinduoduo conseguiu aumentar sua base de usuários em um cenário de repressão regulatória do governo chinês à Big Tech, que começou no final de 2020. Naquele ano, o Ministério da Indústria e Tecnologia da Informação lançou uma repressão abrangente contra aplicativos que coletam e usam dados pessoais ilegalmente.
Em 2021, Pequim aprovou sua primeira legislação abrangente sobre privacidade de dados.
A Lei de Proteção de Informações Pessoais estipula que nenhuma parte deve coletar, processar ou transmitir informações pessoais ilegalmente. Eles também estão proibidos de explorar vulnerabilidades de segurança relacionadas à Internet ou de se envolver em ações que ponham em risco a segurança cibernética.
O aparente malware do Pinduoduo seria uma violação dessas leis, dizem especialistas em políticas de tecnologia, e deveria ter sido detectado pelo órgão regulador.
“Isso seria embaraçoso para o Ministério da Indústria e Tecnologia da Informação, porque esse é o trabalho deles”, disse Kendra Schaefer, especialista em política de tecnologia da consultoria Trivium China.
Eles deveriam verificar o Pinduoduo, e o fato de não terem encontrado (nada) é embaraçoso para o reguladorKendra Schaefer, especialista em política de tecnologia
O ministério publica regularmente listas para nomear e envergonhar os aplicativos que violam a privacidade do usuário ou outros direitos. Ele também publica uma lista separada de aplicativos que são removidos das lojas de aplicativos por não cumprir os regulamentos.
Pinduoduo não apareceu em nenhuma das listas.
A CNN entrou em contato com o Ministério da Indústria e Tecnologia da Informação e a Administração do Ciberespaço da China para comentar.
Nas mídias sociais chinesas, alguns especialistas em segurança cibernética questionaram por que os reguladores não tomaram nenhuma ação.
“Provavelmente nenhum de nossos reguladores pode entender de codificação e programação, nem entendem de tecnologia. Você não consegue se quer entender o código malicioso quando ele é empurrado bem na sua cara”, escreveu na semana passada um especialista em segurança cibernética com 1,8 milhão de seguidores, em um post viral no Weibo, uma plataforma semelhante ao Twitter.
A postagem foi censurada no dia seguinte.
*Com informações de Kristie Lu Stout e Sean Lyngaas, da CNN.



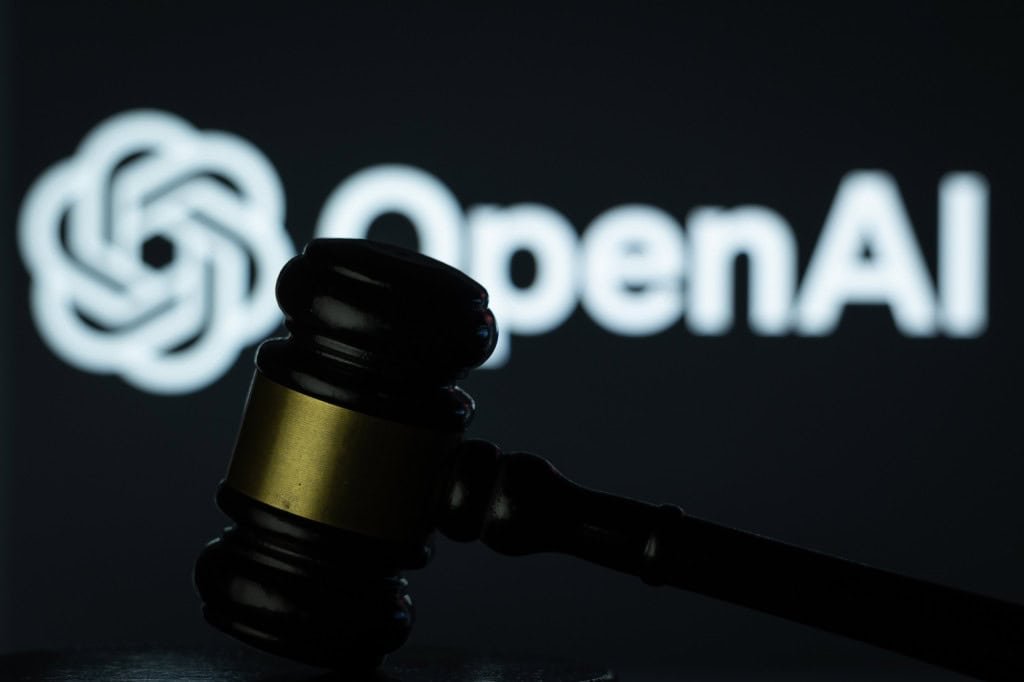
Um juiz federal dos Estados Unidos determinou que Abdulrahman Alfozan, ex-engenheiro da OpenAI, permaneça preso sem direito a fiança enquanto aguarda o andamento do processo criminal em que é acusado de instalar um dispositivo de gravação clandestino em um escritório da empresa em São Francisco, na Califórnia (EUA).
A decisão foi tomada nesta segunda-feira (19), após o magistrado Alex Tse considerar que há risco significativo de o acusado não comparecer à Justiça. Durante a audiência, o juiz também questionou a proposta do consulado saudita de assumir integralmente o pagamento de uma eventual fiança, classificando a oferta como problemática.
Alfozan, de 35 anos, foi preso em 9 de outubro. Ele é acusado de interceptar comunicações orais por meio de dispositivo eletrônico e pode enfrentar até cinco anos de prisão se for condenado.
Promotores apontam contatos com a família real saudita
- Em documentos judiciais, os promotores afirmaram que Alfozan mantinha contato frequente com um integrante não identificado da família real da Arábia Saudita. Segundo a acusação, essa pessoa teria tentado recrutá-lo em diversas ocasiões para participar de uma iniciativa de inteligência artificial (IA) no país;
- Uma das mensagens trocadas pelo WhatsApp, reproduzida no processo, trazia a frase: “A Arábia Saudita precisa mais de você do que os Estados Unidos”. De acordo com os promotores, Alfozan respondeu com “100”, expressão usada para indicar concordância;
- Os procuradores também apontaram que o engenheiro havia comprado uma passagem aérea só de ida para Riade, capital saudita, com embarque previsto para 12 de outubro. Para a acusação, a compra reforça o risco de fuga;
- O advogado de defesa, William Pernik, contestou essa interpretação. Ele afirmou que Alfozan tinha uma entrevista para obter a cidadania estadunidense marcada para 6 de novembro;
- A esposa do engenheiro e o bebê do casal deixaram os Estados Unidos em 10 de outubro, um dia após a prisão. Segundo os promotores, as passagens foram pagas por um oficial militar saudita.
Leia mais:
- 8 estados dos EUA processam OpenAI e acusam ChatGPT de colocar jovens em risco
- OpenAI alerta Polícia Federal sobre ameaças contra Lula feitas no ChatGPT
- Deepfakes podem dificultar análise de provas, alertam OpenAI e Meta
Dispositivo foi encontrado em sala de reuniões
Alfozan trabalhava na OpenAI desde 2025. A empresa descobriu um dispositivo de gravação escondido atrás de uma televisão em uma sala de reuniões executiva, em setembro. O equipamento estava envolto em papel higiênico e conectado a uma porta USB.
De acordo com a acusação, as reuniões realizadas no local frequentemente envolviam informações confidenciais sobre pesquisas, produtos, estratégias comerciais e decisões da companhia.
Embora o caso tenha levantado preocupações sobre segurança nacional entre autoridades estadunidenses, Alfozan não foi formalmente acusado de espionagem. Os promotores afirmam que a investigação continua e que ela pode resultar em acusações adicionais.
A próxima audiência está prevista para 6 de novembro.
O post “Grampo” na OpenAI: juiz vê risco de fuga e nega liberdade a ex-engenheiro da empresa apareceu primeiro em Olhar Digital.
Powered by WPeMatico

Se você ainda joga sem um áudio surround de qualidade, está perdendo uma parte importante da experiência. Um bom headset 7.1 faz diferença real — seja para localizar passos no mapa, sentir a trilha sonora ou simplesmente se isolar do mundo durante uma longa sessão. Selecionamos duas ótimas opções disponíveis agora na Amazon para você dar um upgrade no setup.
Headset Gamer Redragon Zeus Pro Preto Sem Fio 7.1 H510-PRO
O Redragon Zeus Pro combina conectividade sem fio com áudio surround virtual 7.1, ideal para quem quer liberdade de movimento sem abrir mão da imersão sonora. Com microfone destacável e construção robusta, é uma escolha sólida para sessões longas de jogo — seja no PC ou em consoles compatíveis.
Ver na Amazon →

Havit Fuxi-H3 Black — Com Fio, Sem Fio 2,4GHz e Bluetooth
O Havit Fuxi-H3 se destaca pela versatilidade: funciona via cabo USB-C, wireless 2,4GHz ou Bluetooth, adaptando-se a diferentes dispositivos e situações de uso. Com suporte a áudio surround 7.1 e três modos de conexão em um único headset, é uma opção prática para quem joga em múltiplas plataformas ou também usa o headset para chamadas e músicas no dia a dia.
Ver na Amazon →
Os estoques nessas condições costumam ser limitados, então vale conferir as opções agora mesmo antes que as unidades acabem. Acesse os links e veja qual das duas se encaixa melhor no seu setup.
Aviso: este artigo contém um ou mais links gerados a partir de um programa de afiliados. O valor não muda para você e o Olhar Digital poderá receber uma comissão. Nenhuma empresa participou da escolha para os links e não existiu aprovação prévia deste conteúdo, que segue independente como sempre foi.
O post Som que envolve: headsets 7.1 surround em promoção na Amazon apareceu primeiro em Olhar Digital.
Powered by WPeMatico

A Justiça dos Estados Unidos determinou que a OpenAI entregue documentos relacionados à contratação de ex-funcionários da Apple, em processo no qual a fabricante do iPhone acusa a empresa de inteligência artificial (IA) de se beneficiar de informações comerciais confidenciais.
A decisão, proferida nesta terça-feira (13), permite que a Apple tenha acesso antecipado a registros de entrevistas, mensagens privadas e outras evidências que podem ajudar a esclarecer as acusações.
O juiz federal Edward Davila, responsável pelo caso no Distrito Norte da Califórnia, concedeu parte dos pedidos apresentados pela Apple para acelerar a fase de produção de provas. A OpenAI terá cinco dias para entregar os materiais que já reuniu e 14 dias para apresentar os demais documentos abrangidos pela determinação.
A disputa está relacionada à contratação de antigos funcionários da Apple pela OpenAI, especialmente para equipes envolvidas no desenvolvimento de produtos de hardware e robótica. A empresa de Tim Cook suspeita que informações confidenciais sobre tecnologias e produtos ainda não lançados tenham sido obtidas e utilizadas indevidamente durante esse processo.
Quais documentos a OpenAI terá de entregar?
- A determinação judicial abrange diferentes categorias de materiais que podem ajudar a reconstruir como informações da Apple teriam circulado durante o recrutamento de funcionários;
- Entre os documentos solicitados estão listas de verificação, guias, instruções, manuais e roteiros utilizados nas entrevistas de candidatos provenientes da Apple para a equipe de produtos de hardware de consumo da OpenAI;
- A empresa também deverá apresentar apresentações técnicas e outros registros que documentem o conteúdo dessas entrevistas, incluindo eventuais referências a tecnologias, componentes e projetos da fabricante do iPhone;
- Outro ponto importante envolve as evidências digitais. A decisão prevê a entrega de imagens forenses de dispositivos já coletadas no contexto das acusações, além de conversas privadas trocadas pelo aplicativo de mensagens LINE entre Chang Liu e Alyssa Peng desde janeiro de 2026;
- O juiz também autorizou depoimentos antecipados de três ex-funcionários da Apple: Chang Liu, Alyssa Peng e Tang Yew Tan, atual diretor de hardware da OpenAI. Os depoimentos deverão ajudar a esclarecer as circunstâncias das contratações e o possível uso de informações confidenciais;
- A Apple argumenta que o acesso antecipado é necessário para compreender a extensão do suposto desvio de segredos comerciais e fundamentar seu pedido de medidas judiciais contra os envolvidos.
Apple acusa ex-funcionários de levar informações confidenciais
A Apple entrou com a ação em julho de 2026, alegando que antigos funcionários teriam obtido ou utilizado indevidamente informações relacionadas a produtos e tecnologias ainda não anunciados.
Entre as acusações estão o download de documentos técnicos confidenciais em computadores fornecidos pela Apple, a retenção de equipamentos corporativos após o desligamento e o compartilhamento de informações com outros profissionais interessados em trabalhar na OpenAI.
A fabricante também afirma que candidatos teriam sido orientados sobre quais conhecimentos estudar para entrevistas e que o processo de recrutamento teria sido usado para obter detalhes sobre projetos sigilosos, componentes e métodos de desenvolvimento.
Um dos nomes centrais da disputa é Tang Yew Tan, que trabalhou na Apple por 24 anos e ocupou o cargo de vice-presidente de design de produtos para o iPhone e o Apple Watch antes de ingressar na OpenAI. Chang Liu, outro ex-funcionário citado no processo, teria trabalhado durante oito anos na Apple como engenheiro sênior de sistemas elétricos.
A Apple sustenta que as informações envolvidas na disputa incluem especificações técnicas, apresentações de engenharia, dados de projetos proprietários e detalhes sobre tecnologias ainda não lançadas.
Essas alegações fazem parte do processo judicial e ainda não representam uma conclusão definitiva de que houve roubo de segredos comerciais.
Leia mais:
- OpenAI nega retaliação após demitir três pesquisadores de segurança
- OpenAI e Anthropic querem controlar relatórios de segurança da IA
- OpenAI encontra gravador escondido em escritório e funcionário é preso
Disputa envolve futuro dispositivo de hardware da OpenAI
O processo ocorre enquanto a OpenAI trabalha no desenvolvimento de produtos físicos voltados ao consumidor. A empresa adquiriu a startup io, ligada ao ex-chefe de design da Apple Jony Ive, em negócio anunciado em 2025 por US$ 6,5 bilhões (cerca de R$ 35 bilhões).
A iniciativa ampliou as ambições da OpenAI no mercado de hardware, em momento no qual a companhia busca levar suas tecnologias de inteligência artificial (IA) para além dos computadores e smartphones tradicionais.
A Apple considera que informações confidenciais sobre seus projetos podem ter sido incorporadas aos esforços de desenvolvimento da OpenAI. A disputa, portanto, não se limita à saída de profissionais de uma empresa para outra: envolve a possibilidade de utilização de conhecimentos protegidos por segredo comercial em produtos concorrentes.
A OpenAI, por sua vez, contestou as acusações e classificou o processo como infundado. A empresa também argumenta que a ação seria uma tentativa da Apple de compensar dificuldades na disputa por talentos do setor tecnológico.
Até agora, não há decisão definitiva sobre a existência de apropriação indevida de informações nem sobre o eventual impacto dessas informações nos produtos desenvolvidos pela OpenAI.
Juiz rejeita parte dos pedidos da Apple
Embora tenha autorizado o acesso antecipado a documentos de contratação, mensagens e evidências digitais, Davila não atendeu a todas as solicitações da Apple.
O juiz rejeitou o pedido para acelerar a entrega de documentos relacionados às pesquisas e ao desenvolvimento da OpenAI em áreas como acabamentos metálicos, gerenciamento de energia e funcionamento de baterias para dispositivos de consumo.
Esses materiais poderão ser solicitados durante a fase regular de produção de provas, mas não terão o mesmo tratamento prioritário concedido aos registros de entrevistas e às demais evidências previstas na decisão.
O magistrado também deixou em aberto alguns pedidos mais amplos relacionados ao que a Apple chama de informações originadas na própria empresa. Segundo a decisão, a definição apresentada era vaga demais e poderia impor uma tarefa excessivamente onerosa à OpenAI. A Apple poderá tentar reformular o pedido para torná-lo mais específico.
A decisão sobre a produção antecipada de provas ocorre às vésperas de audiência marcada para discutir o pedido da OpenAI para encerrar o processo e a solicitação da Apple por uma liminar que impeça o uso dos segredos comerciais supostamente envolvidos.
A disputa judicial ainda está em andamento. Os documentos e depoimentos autorizados poderão ampliar o conjunto de evidências disponível às partes, mas não determinam, por si só, o resultado final do caso.
O post Justiça obriga OpenAI a entregar documentos de contratação em processo da Apple apareceu primeiro em Olhar Digital.
Powered by WPeMatico


“Grampo” na OpenAI: juiz vê risco de fuga e nega liberdade a ex-engenheiro da empresa

Governo pretende realocar R$ 20 bilhões no Orçamento de 2027

FENARQ DESIGN 2026 reúne o maior movimento da construção, do mercado imobiliário e do design de interiores do Espírito Santo
Som que envolve: headsets 7.1 surround em promoção na Amazon

Cariacica: mais de 1.200 vagas de emprego! Confira as oportunidades na Agência de Empregos
Cariacica: 813 vagas de emprego são abertas na Agência do Trabalhador do município
Morre pai dos quíntuplos do ES, após luta contra câncer
Lideranças querem manter alfândega no ES
Governo do ES anuncia aumento de 100% no valor do auxílio alimentação
Papa Francisco sugere ligeira abertura para bênçãos a casais do mesmo sex
-
 Geral2 dias ago
Inmet alerta para risco de chuvas intensas em 53 cidades do Espírito Santo até terça-feira (20)
-
 Cidades2 dias ago
Cariacica: mais de 1.200 vagas de emprego! Confira as oportunidades na Agência de Empregos
-
 Tecnologia1 dia ago
Som que envolve: headsets 7.1 surround em promoção na Amazon
-
 Economia9 horas ago
Governo pretende realocar R$ 20 bilhões no Orçamento de 2027
-
 Geral13 horas ago
FENARQ DESIGN 2026 reúne o maior movimento da construção, do mercado imobiliário e do design de interiores do Espírito Santo
-
 Tecnologia6 horas ago
“Grampo” na OpenAI: juiz vê risco de fuga e nega liberdade a ex-engenheiro da empresa


