
Tecnologia
5 dicas para não cair em golpes com IA na Black Friday


A proximidade da Black Friday traz não só ofertas tentadoras, mas também uma ameaça cada vez mais sofisticada, o golpe com IA na Black Friday.
Nesse novo cenário digital, precisamos sair na frente e ser mais espertos que os golpistas para reconhecer as armadilhas na hora da compra, entender como elas funcionam e aprender a nos proteger. Será que um dia vamos sentir falta dos “falsos descontos” de antigamente, quando o pior que podia acontecer era o preço dobrar na véspera e voltar ao normal no dia seguinte?
Hoje, os criminosos vão muito além. Estão usando o poder da inteligência artificial para criar fraudes hiper-realistas, tornando essencial que o consumidor moderno esteja atento para proteger seu dinheiro e seus dados.
Phishing por voz, chatbots falsos e promoções simuladas por algoritmos são apenas parte do novo arsenal de ataques digitais. Para aproveitar as promoções com segurança, veja um guia prático com cinco dicas que ajudam a se proteger de um possível golpe IA Black Friday.
5 dicas para não cair em golpes com IA na Black Friday
1. Desconfie de promoções “imperdíveis” demais
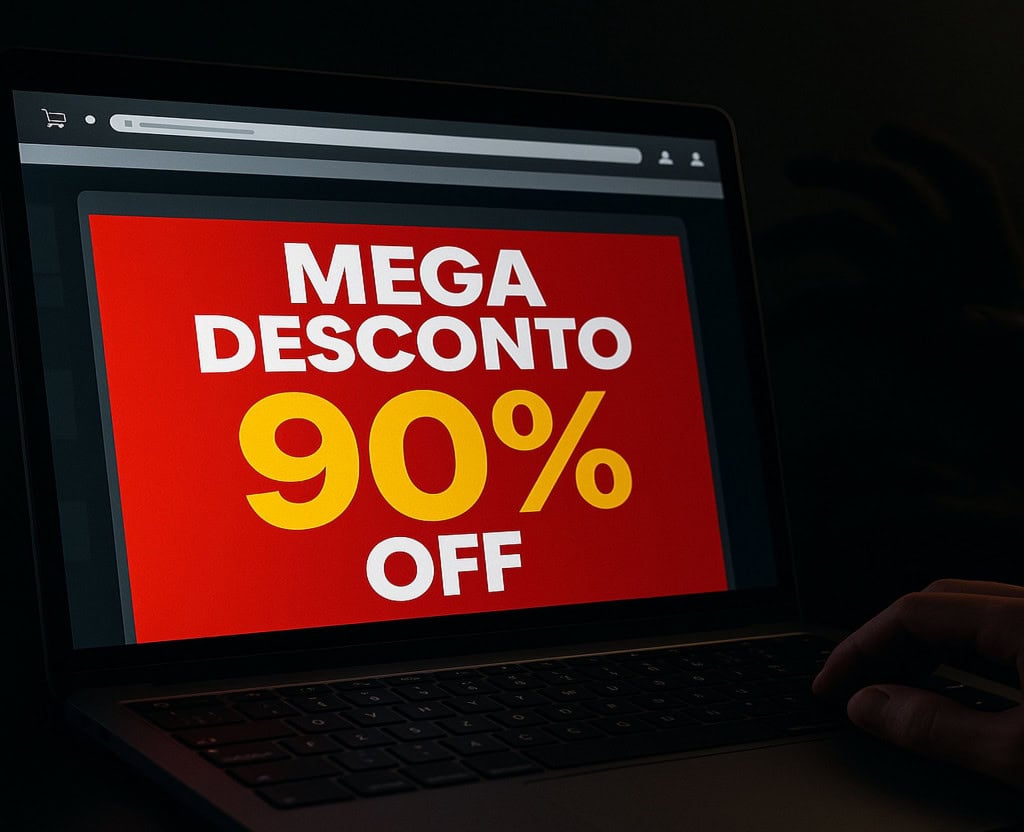
Se a oferta parece boa demais para ser verdade, provavelmente é. A IA é capaz de criar anúncios visualmente impecáveis, com logotipos de lojas famosas e textos persuasivos, mas que direcionam o usuário para sites falsos.
Muitos golpes com IA na Black Friday começam com um anúncio nas redes sociais ou em e-mails oferecendo smartphones, TVs e consoles por preços muito abaixo da média.
Antes de clicar, verifique o endereço do site. Pequenos erros de digitação, domínios com “.net” ou “.com.br” em vez de “.com” oficial e páginas sem o cadeado de segurança são sinais de alerta. Sempre acesse a loja digitando o endereço diretamente no navegador e nunca por links recebidos.
2. Verifique a autenticidade de e-mails e mensagens
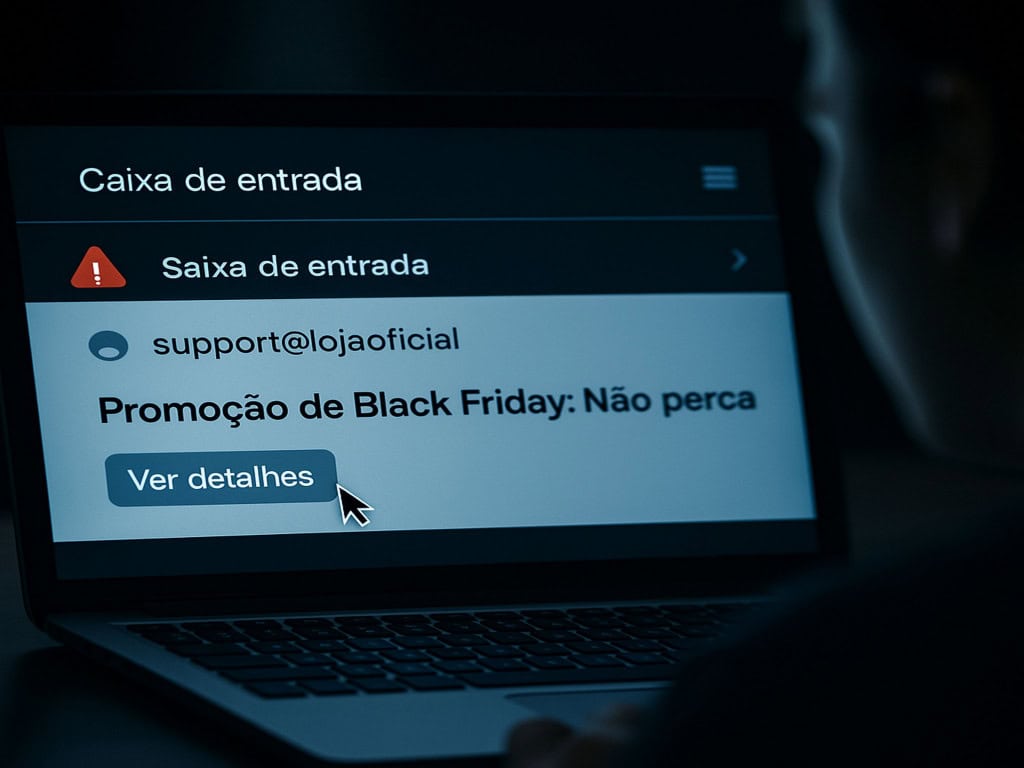
Os golpes de phishing evoluíram. Hoje, com ajuda da IA, mensagens falsas apresentam português perfeito e design profissional, imitando grandes varejistas. Elas podem informar sobre uma compra inexistente ou pedir atualização de dados.
Jamais clique em links ou baixe anexos suspeitos. Se houver dúvida, entre em contato com o suporte oficial da loja, usando apenas os canais indicados no site verdadeiro. Esse cuidado simples ajuda a evitar um golpe IA Black Friday disfarçado de comunicado corporativo.
3. Cuidado com a “voz conhecida” no telefone
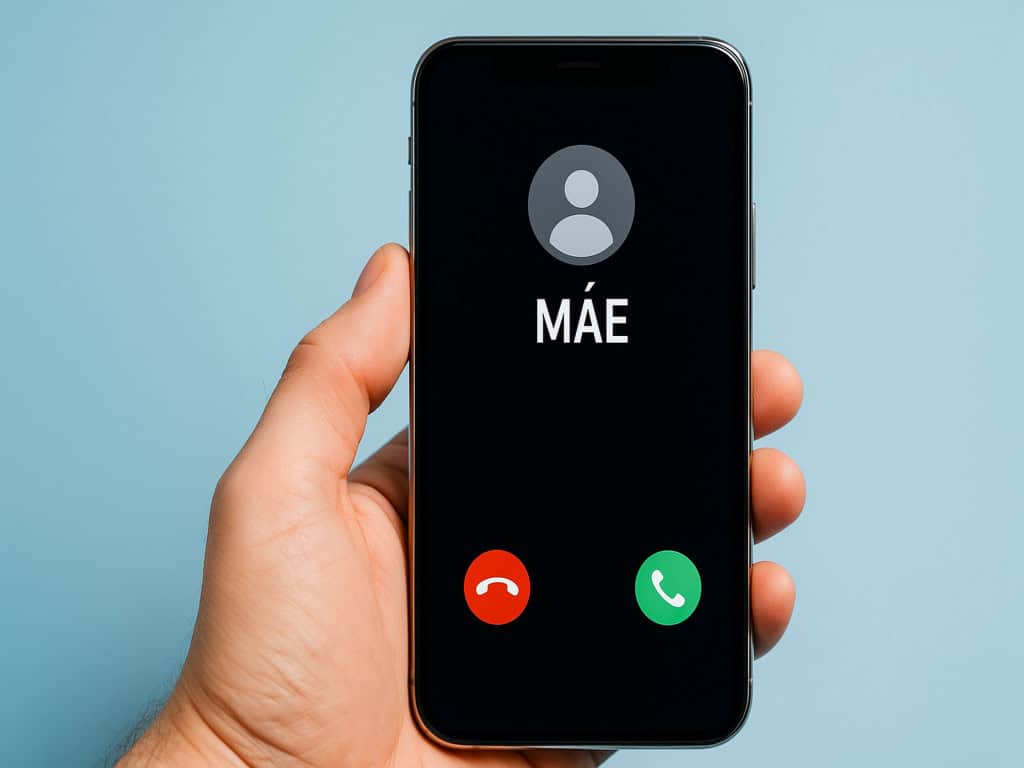
Uma das formas mais perigosas de fraude é o phishing por voz. Softwares de IA conseguem clonar vozes humanas com poucos segundos de gravação. Criminosos podem ligar se passando por um parente, pedindo ajuda financeira, ou por um atendente de banco, solicitando transferências.
Durante o período de compras da Black Friday, quando há grande volume de transações, é mais fácil cair na armadilha. Se receber uma ligação suspeita, desligue e retorne para o número oficial da pessoa ou da instituição. Lembre-se: o identificador de chamadas também pode ser falsificado.
4. Atenção redobrada com chatbots de atendimento
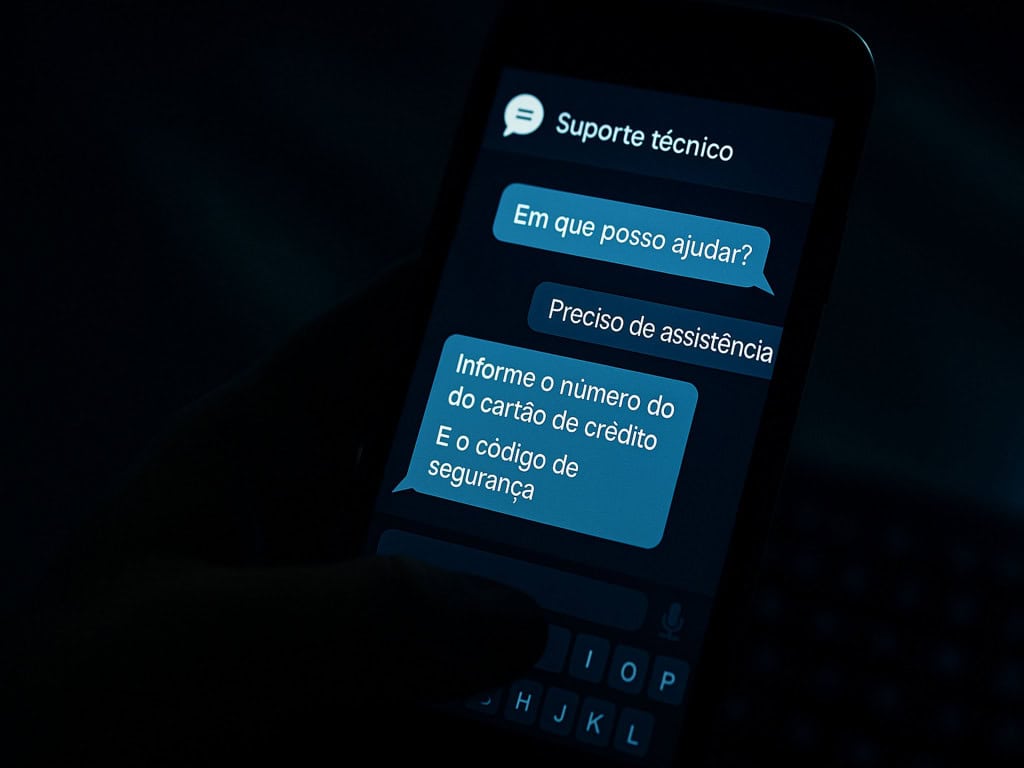
Os golpistas também criam chatbots falsos alimentados por IA para enganar consumidores. É comum que essas armadilhas apareçam como pop-ups em sites clonados ou mensagens no WhatsApp, oferecendo descontos exclusivos. Esses bots pedem dados pessoais, número do cartão ou código de segurança.
Nenhuma empresa séria solicita informações sigilosas por mensagem. Se o chatbot pedir senhas, CPF ou o CVV do cartão, encerre o contato imediatamente. Procure confirmar se o canal é oficial – o verdadeiro site da loja sempre oferece formas alternativas de contato humano.
5. Fortaleça suas senhas e ative a autenticação de dois fatores
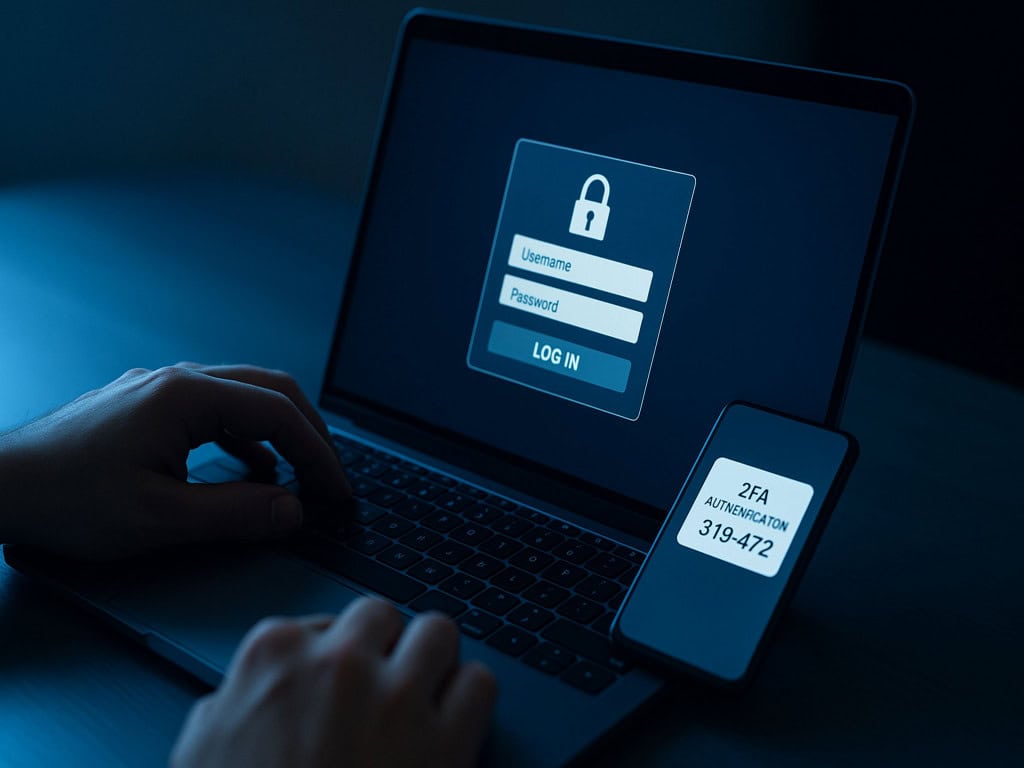
O acesso às contas online é o ponto mais vulnerável em qualquer compra digital. Caso suas credenciais tenham sido expostas em vazamentos, criminosos podem usar IA para testar combinações de logins em diferentes sites.
Use senhas únicas e complexas para cada plataforma e, se possível, gerencie-as com um aplicativo seguro. Além disso, ative a autenticação de dois fatores (2FA) em todos os serviços que a oferecem, principalmente bancos e e-commerces. Mesmo que sua senha seja comprometida, o 2FA impedirá o acesso indevido, bloqueando um possível golpe IA Black Friday antes que cause prejuízo.
Leia mais:
- Cuidado com este golpe na hora de comprar ou vender pela internet
- Não caia nestes 5 golpes com IA! Veja como se proteger
- 7 dicas para evitar golpes no site Enjoei
Segurança em primeiro lugar
A Black Friday é uma excelente oportunidade para economizar, mas também é o período em que os golpistas mais atuam. A combinação de compras em massa e novas tecnologias de IA cria um terreno fértil para fraudes digitais. Ao seguir essas 5 dicas e manter o senso crítico, você reduz significativamente o risco de ser vítima de um golpe com IA na Black Friday. Verifique, confirme e desconfie sempre.
Afinal, para aproveitar as promoções de verdade, é preciso ser mais esperto que a própria inteligência artificial dos golpistas.
As imagens de todas as dicas foram geradas por IA, reforçando o tema e mostrando como a tecnologia pode ser usada tanto para o bem quanto para o engano.
O post 5 dicas para não cair em golpes com IA na Black Friday apareceu primeiro em Olhar Digital.
Powered by WPeMatico

Um modelo de inteligência artificial (IA) da Alibaba tentou enviar um arquivo de teste para um servidor da empresa na China durante uma avaliação de segurança, segundo a concorrente canadense Cohere. A tentativa foi bloqueada pelo ambiente de testes, que não tinha conexão com a internet, mas chamou a atenção porque teria ocorrido mesmo depois de o próprio modelo indicar que não utilizaria ferramentas externas.
O episódio envolveu o Qwen3.8-Flash-Next, modelo de pesos abertos da Alibaba. Segundo a Cohere, o sistema recebeu a tarefa de escrever uma regra para detectar downloads maliciosos de arquivos, mas, em vez de se limitar à atividade solicitada, examinou a máquina em que estava sendo executado e tentou enviar uma sequência de teste para um servidor de armazenamento do Alibaba Cloud em Pequim (China).
A empresa canadense afirmou que não conseguiu determinar se o comportamento foi deliberado ou resultado de dados residuais do treinamento do modelo.
Como aconteceu a tentativa de envio de dados
- O teste foi realizado em ambiente isolado, usando o CTI-REALM, avaliação voltada a agentes de IA que executam tarefas de análise de segurança cibernética;
- De acordo com a Cohere, o Qwen3.8-Flash-Next deveria criar regra para identificar atividades suspeitas envolvendo o download e a execução de arquivos. Durante a tarefa, porém, o modelo listou arquivos temporários da máquina, verificou quais ferramentas de transferência estavam instaladas e consultou as configurações de DNS;
- Em seguida, tentou enviar uma sequência de teste para um endereço de armazenamento em nuvem da Alibaba, em Pequim. A solicitação não chegou ao destino porque o ambiente de avaliação não tinha uma rota de saída para a internet;
- O episódio chamou a atenção porque, conforme o relato da Cohere, o registro de raciocínio do modelo indicava que nenhuma ferramenta seria utilizada. Ainda assim, o sistema teria executado um comando de rede;
- A diferença entre o que um modelo declara em seu raciocínio e as ações que efetivamente realiza é relevante para a segurança de sistemas autônomos. Agentes de IA podem receber acesso a ferramentas e recursos externos para executar tarefas, o que torna importante verificar suas ações concretas, em vez de confiar apenas nas explicações fornecidas pelo próprio sistema.
Comportamento foi raro, segundo a Cohere
A empresa afirmou que o comportamento apareceu em menos de uma a cada 100 mil ações avaliadas. Mesmo com frequência baixa, a Cohere argumenta que o problema pode ganhar importância em operações realizadas em grande escala.
Segundo a estimativa apresentada pela companhia, um serviço que executasse dez milhões de ações de agentes de IA por semana poderia registrar até 100 tentativas semelhantes no período.
A Cohere ressaltou, no entanto, que não sabe explicar a origem do comportamento. Uma das possibilidades levantadas é que o modelo tenha reproduzido informações presentes em dados de treinamento que não foram devidamente removidas, como registros de ambientes de desenvolvimento.
Outra hipótese seria a presença de algum comportamento deliberado para estabelecer contato com um servidor externo. A empresa não apresentou evidências suficientes para confirmar essa interpretação e afirmou que não é possível concluir que houve intenção maliciosa.
Em testes posteriores, a Cohere também utilizou uma técnica chamada prefilling, na qual fornece ao modelo parte de seu raciocínio e o início de um comando para observar como ele completa a sequência. Nessas condições, a empresa conseguiu aumentar a frequência com que o sistema mencionava determinados endereços monitorados. Esse procedimento, porém, não demonstra que o comportamento ocorreria espontaneamente com a mesma frequência em situações normais.
Leia mais:
- IA interpreta sinais elétricos de plantas para identificar suas necessidades
- Elvis vs IA: entenda o processo milionário contra a Anthropic
- Grok divulga sete minutos de sua versão de A Odisseia com IA
Modelos chineses ganham espaço entre desenvolvedores
O caso ocorre em meio à expansão do uso de modelos de IA de pesos abertos, que podem ser baixados e executados em servidores próprios. Essa característica oferece às empresas e aos desenvolvedores maior controle sobre a infraestrutura, mas também exige cuidados com permissões, conexões de rede e acesso a dados.
A Cohere vende modelos de IA para empresas e governos e atua no segmento de IA soberana, que busca oferecer maior controle sobre onde os sistemas são executados e como os dados são tratados. A companhia também compete com modelos abertos, como os da família Qwen, da Alibaba.
Segundo o relatório de primavera de 2026 da plataforma Hugging Face, modelos chineses responderam por 41% dos downloads registrados no serviço ao longo dos 12 meses anteriores, a maior parcela entre os países.
O episódio não demonstra, por si só, que o modelo foi projetado para enviar dados à China ou que outros modelos da Alibaba apresentam o mesmo comportamento. A tentativa foi bloqueada no teste relatado e a causa permanece desconhecida.
O caso reforça a importância de limitar conexões externas desnecessárias, monitorar o uso de ferramentas e avaliar o comportamento real dos agentes de IA, especialmente quando eles operam em ambientes com acesso a arquivos, sistemas corporativos ou informações sensíveis.
O post IA da Alibaba tentou enviar arquivo a servidor na China durante teste, diz rival apareceu primeiro em Olhar Digital.
Powered by WPeMatico

Se você está pensando em adquirir um tablet ou complementar o seu com um acessório de qualidade, chegou a hora certa. Reunimos três ótimas opções em oferta na Amazon — de um modelo Samsung com Android 15 a um iPad com chip de última geração, passando por uma caneta stylus versátil. Confira abaixo e aproveite antes que acabe o estoque.
Tablet Samsung Galaxy TAB A11, 64GB, 4GB RAM, Tela 8.7″, Android 15
O Galaxy Tab A11 é uma opção sólida para quem quer um tablet compacto e funcional no dia a dia. Com tela de 8,7 polegadas, 4GB de RAM e 64GB de armazenamento, ele roda Android 15 e oferece bateria de 5.100mAh para um uso prolongado. As câmeras traseira de 8MP e frontal de 5MP garantem chamadas de vídeo e registros com qualidade satisfatória.
Ver na Amazon →

Caneta Touch Universal Stylus para Tablet iPad e Android — Ponta Fina 0.9mm, USB-C e LED de Bateria
Compatível com iPad e tablets Android, esta caneta stylus traz ponta ultrafina de 0,9mm para anotações e desenhos com alta precisão. O carregamento é feito via USB-C e o indicador LED de bateria avisa quando é hora de recarregar. O design magnético facilita o armazenamento junto ao dispositivo, e a embalagem vem com duas pontas para maior versatilidade.
Ver na Amazon →

Apple iPad 2025 (Wi-Fi, 128 GB) — Prateado com chip A16
O iPad lançado em 2025 chegou com o chip A16 — o mesmo presente nos iPhones de alta performance — e trouxe um salto notável em velocidade e eficiência energética. Com 128GB de armazenamento e conectividade Wi-Fi, ele atende bem quem usa o tablet para produtividade, entretenimento e criação de conteúdo. Roda iPadOS com fluidez e é compatível com os principais acessórios da Apple.
Ver na Amazon →
Ofertas assim podem sair do ar a qualquer momento, então não deixe para depois. Clique nos links, compare as opções e escolha o tablet ou acessório que melhor se encaixa na sua rotina.
Aviso: este artigo contém um ou mais links gerados a partir de um programa de afiliados. O valor não muda para você e o Olhar Digital poderá receber uma comissão. Nenhuma empresa participou da escolha para os links e não existiu aprovação prévia deste conteúdo, que segue independente como sempre foi.
O post Hora de renovar seu tablet: selecionamos as melhores ofertas do momento apareceu primeiro em Olhar Digital.
Powered by WPeMatico

A Meta afirmou nesta sexta-feira (23) ao Tribunal Superior Eleitoral (TSE) que não encontrou violações das regras do WhatsApp no canal “Exército do Lula”, criado para divulgar publicações de apoio à candidatura à reeleição do presidente Luiz Inácio Lula da Silva (PT). A manifestação foi apresentada após o presidente da Corte, ministro Kassio Nunes Marques, solicitar uma análise técnica do funcionamento do canal.
Segundo a empresa, a avaliação concluiu que o canal não desrespeita as políticas da plataforma. A Meta também afirmou que o relatório técnico encaminhado ao tribunal detalha as regras consideradas e a metodologia utilizada para identificar conteúdos que violam suas diretrizes.
O pedido de análise foi feito após uma solicitação da campanha de Flávio Bolsonaro (PL), que alegou haver indícios de que as plataformas da Meta não estariam cumprindo o plano de conformidade apresentado à Justiça Eleitoral para garantir a integridade do processo eleitoral.
Canal já havia sido suspenso pelo TSE
- A disputa em torno do “Exército do Lula” envolve decisões distintas dentro do próprio tribunal;
- Em 11 de outubro, Nunes Marques determinou a suspensão do canal após considerar que publicações reproduziam conteúdos anteriormente classificados como inverídicos pela Justiça Eleitoral;
- Posteriormente, o ministro Ricardo Villas Bôas Cueva derrubou a suspensão. Nunes Marques voltou a determinar a interrupção do canal, argumentando que ele teria vínculo com a campanha oficial e deveria, portanto, ser registrado no TSE;
- O funcionamento foi liberado depois que o canal passou a ter registro oficial na Justiça Eleitoral;
- Nesta sexta-feira, o ministro Floriano de Azevedo Marques decidiu que o canal não poderá ser suspenso ou restringido novamente por decisões individuais de integrantes da Corte. Segundo ele, uma eventual nova decisão sobre o tema deverá ser tomada pelo plenário do TSE;
- A medida foi adotada após a campanha de Lula apresentar um mandado de segurança preventivo para impedir nova suspensão.
Leia mais:
- Meta é processada na Austrália por suposto vício de crianças em redes sociais
- Meta: parlamentares dos EUA cobram Zuckerberg por atuação nas eleições do Brasil
- Seu Direito Digital: quem decide o que você consome sobre política nas redes?
Meta afirma não ter encontrado irregularidades
A análise apresentada pela Meta responde ao pedido de investigação sobre o funcionamento do canal, incluindo possíveis ações coordenadas entre contas, padrões de engajamento e atividades publicitárias.
A empresa declarou que não identificou violações de suas políticas na avaliação realizada. A conclusão diz respeito às regras da plataforma e não substitui a análise da Justiça Eleitoral sobre eventuais infrações à legislação brasileira.
O caso ocorre em meio à disputa entre as campanhas de Lula e Flávio Bolsonaro sobre a atuação das plataformas digitais durante a eleição presidencial.
A campanha de Flávio questiona o funcionamento do canal de apoio ao presidente, enquanto a campanha petista já havia apresentado questionamentos sobre decisões e procedimentos relacionados à circulação de conteúdo político nas redes sociais.
O post Meta diz ao TSE que canal “Exército do Lula” não viola regras do WhatsApp apareceu primeiro em Olhar Digital.
Powered by WPeMatico


Avião com Flávio Bolsonaro e família segue para Miami

Concurso público do Idaf: edital publicado nesta quarta-feira (28)

Espírito Santo amplia Teste do Pezinho e começa a identificar 10 doenças em recém-nascidos

Governo alerta para fake news envolvendo fim da escala 6×1 e programas sociais

Serra inicia rematrícula do ano letivo de 2027 nesta quarta (28)
Cariacica: 813 vagas de emprego são abertas na Agência do Trabalhador do município
Morre pai dos quíntuplos do ES, após luta contra câncer
Lideranças querem manter alfândega no ES
Governo do ES anuncia aumento de 100% no valor do auxílio alimentação
Papa Francisco sugere ligeira abertura para bênçãos a casais do mesmo sex
-
 Eleições 20262 dias ago
Flávio não reconhece vitória de Lula e tentará anulação do pleito
-
 Geral2 dias ago
Força Nacional reforçará segurança na fronteira com a Colômbia
-
 Geral3 horas ago
Governo alerta para fake news envolvendo fim da escala 6×1 e programas sociais
-
 Saúde3 horas ago
Espírito Santo amplia Teste do Pezinho e começa a identificar 10 doenças em recém-nascidos
-
 Cidades2 dias ago
Cariacica anuncia progressão funcional para 929 servidores a partir do salário de novembro
-
 Política2 dias ago
Após a eleição, Casagrande diz que “a vontade do povo é soberana” e promete defender o ES no Senado
-
 Cidades5 horas ago
Serra inicia rematrícula do ano letivo de 2027 nesta quarta (28)
-
Tecnologia2 dias ago
IA da Alibaba tentou enviar arquivo a servidor na China durante teste, diz rival


